CloudFlare 回源协议以及回源端口的设置
站内热度 站内前 19%
3.9万 次浏览
简单介绍
Cloudflare提供了一些回源相关的设置并且设置个人感觉不是很友好。
SSL/TLS加密协议
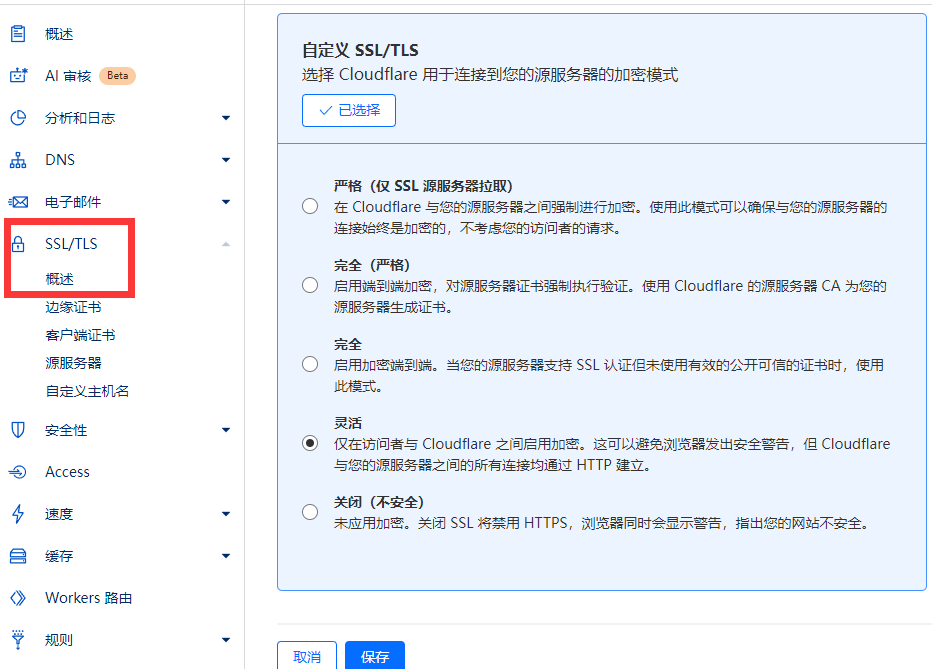
关闭(不安全):即关闭HTTPS
灵活:回源走http80端口 如果您开启这个并开启源站强制https则会无限301
完全:回源走https443端口 但是不校验证书 你可以在源站使用任意证书哪怕自签、过期证书
完全(严格):回源走https443端口 校验源站证书是否合规 可以使用CF签发的源服务器证书
严格(仅 SSL 源服务器拉取):与完全(严格)似乎是一样的,可能不支持CF源服务器证书
自定义配置
自定义配置可以单独为域名或者其他一些规则单独设置上述SSL/TLS加密协议。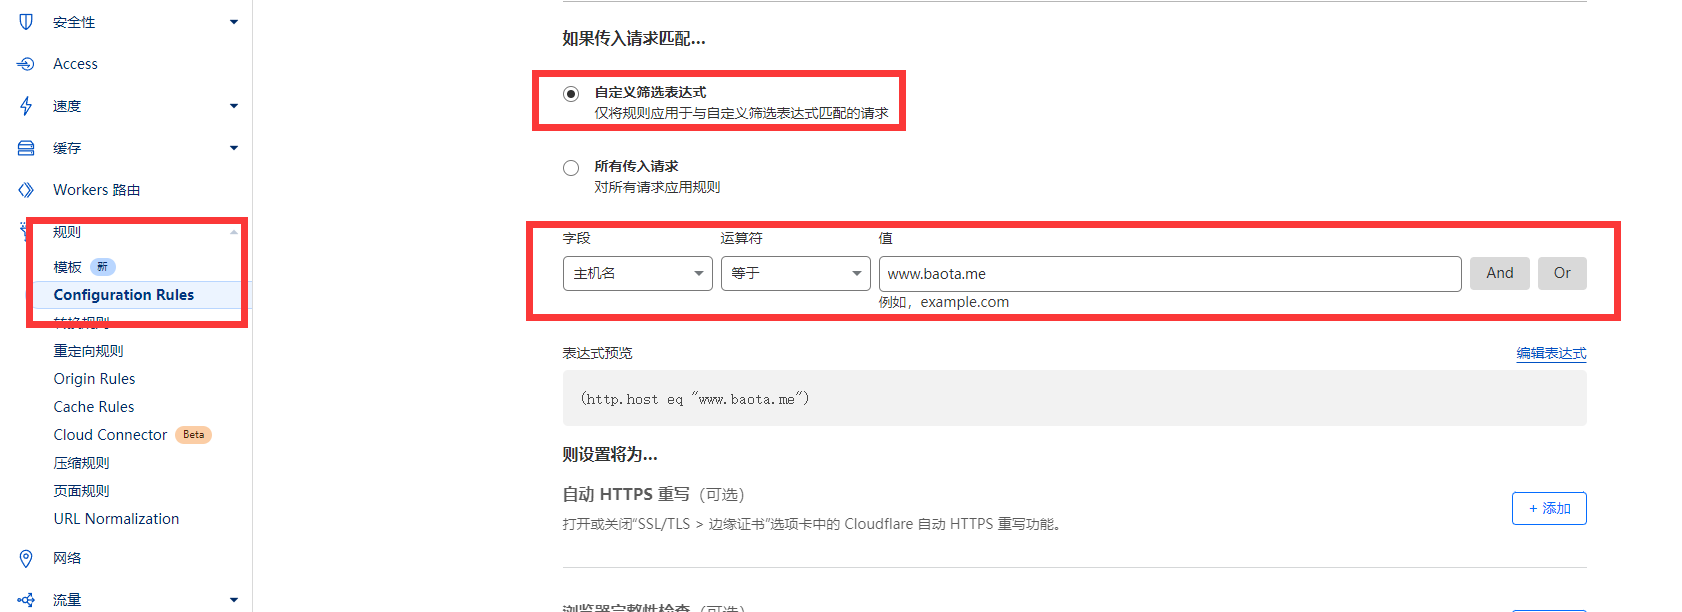
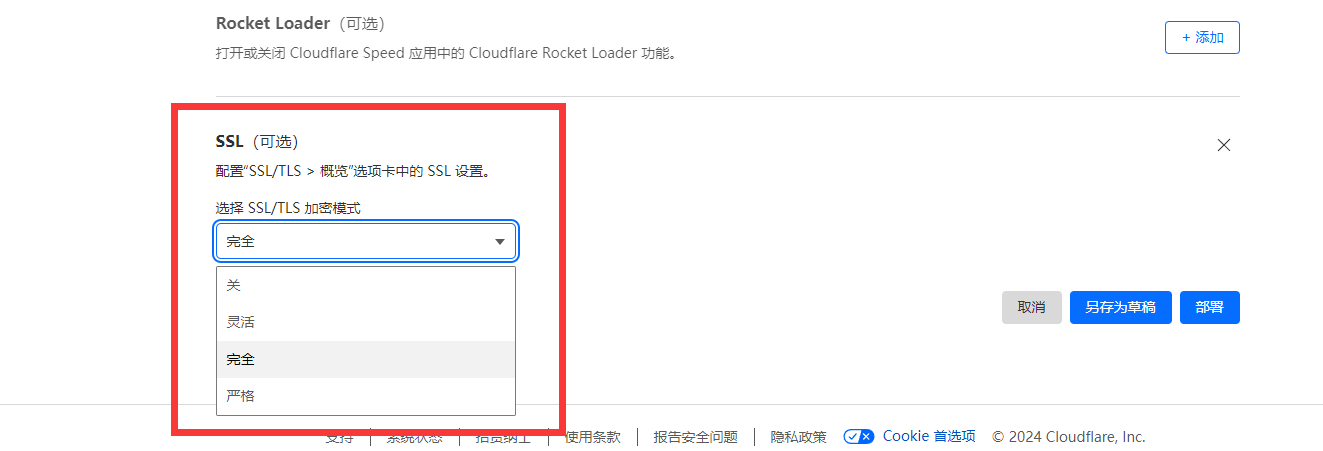
回源规则
目前只能设置回源端口,设置将会回源到指定端口。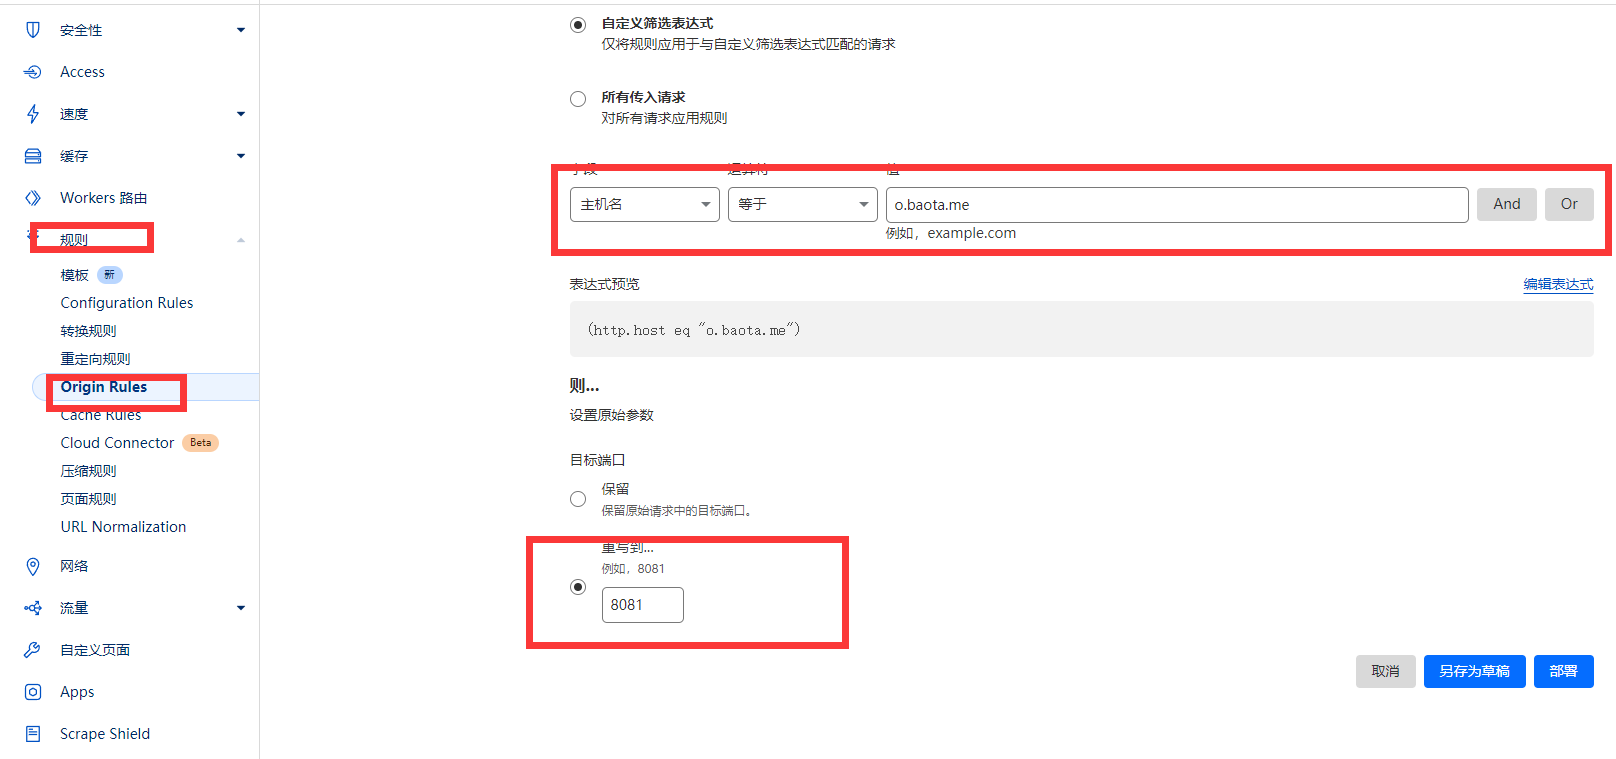
相关文档
评论与补充0
有问题或想补充的,写在下面 · 选中正文文字再点「报告错误」会自动引用还没有评论。有疑问、补充,或者发现错字,都可以写在下面。